
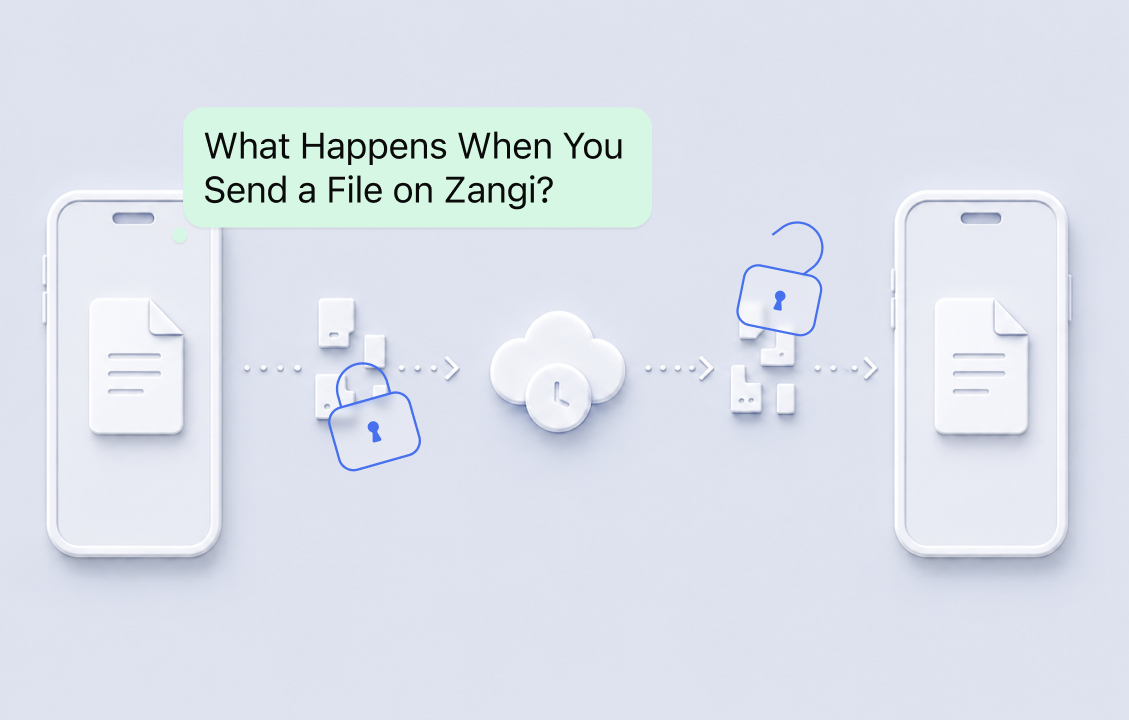
Envoyer un fichier ne devrait pas signifier en confier le contrôle à l'entreprise chargée de l'acheminer. Pourtant, c'est ainsi que fonctionnent de nombreuses applications de messagerie. Le fichier complet est envoyé vers un serveur central, où il est traité ou stocké, puis téléchargé par le destinataire. Cette méthode crée un point de vulnérabilité central où les fichiers peuvent être consultés, exposés ou pris pour cible.
Zangi adopte une autre approche. Le fichier est protégé directement sur l'appareil de l'expéditeur, divisé en plusieurs parties, chiffré, puis transféré sous forme de fragments chiffrés illisibles. Seul l'appareil du destinataire peut les déchiffrer et les réassembler pour permettre la consultation du fichier. Zangi ne reçoit jamais de copie lisible du fichier et, une fois la livraison terminée, il ne reste rien dans le dépôt temporaire.
Un chiffrement qui protège le fichier, pas seulement la connexion
Les services classiques de transfert de fichiers utilisent généralement le protocole TLS (Transport Layer Security). Celui-ci chiffre la connexion entre l'appareil de l'utilisateur et le serveur du fournisseur. Il aide ainsi à empêcher des tiers de lire le fichier pendant son transit sur Internet, mais cette protection prend généralement fin lorsque le fichier arrive sur le serveur. Selon la conception du service, le fournisseur peut recevoir le fichier complet, le stocker, le traiter ou contrôler les clés de chiffrement nécessaires pour l'ouvrir.
Zangi utilise le chiffrement de bout en bout (E2EE) en complément de la sécurité de sa couche de transport propriétaire, plutôt que de s'appuyer uniquement sur TLS. Le fichier est chiffré directement sur l'appareil de l'expéditeur et ne peut être déchiffré que sur celui du destinataire. La clé de déchiffrement ne parvient jamais à Zangi et le fichier n'apparaît jamais sous une forme lisible dans son infrastructure. L'expéditeur peut l'ouvrir, le destinataire aussi, mais pas Zangi.
Un transfert temporaire plutôt qu'un stockage permanent
Les services centralisés conservent souvent les fichiers transférés sur leurs serveurs. Ils peuvent les stocker pour permettre de nouveaux téléchargements, la synchronisation, les sauvegardes, l'analyse ou d'autres traitements internes. Cela rassemble une grande quantité de données utilisateur au même endroit et offre une cible évidente aux attaquants.
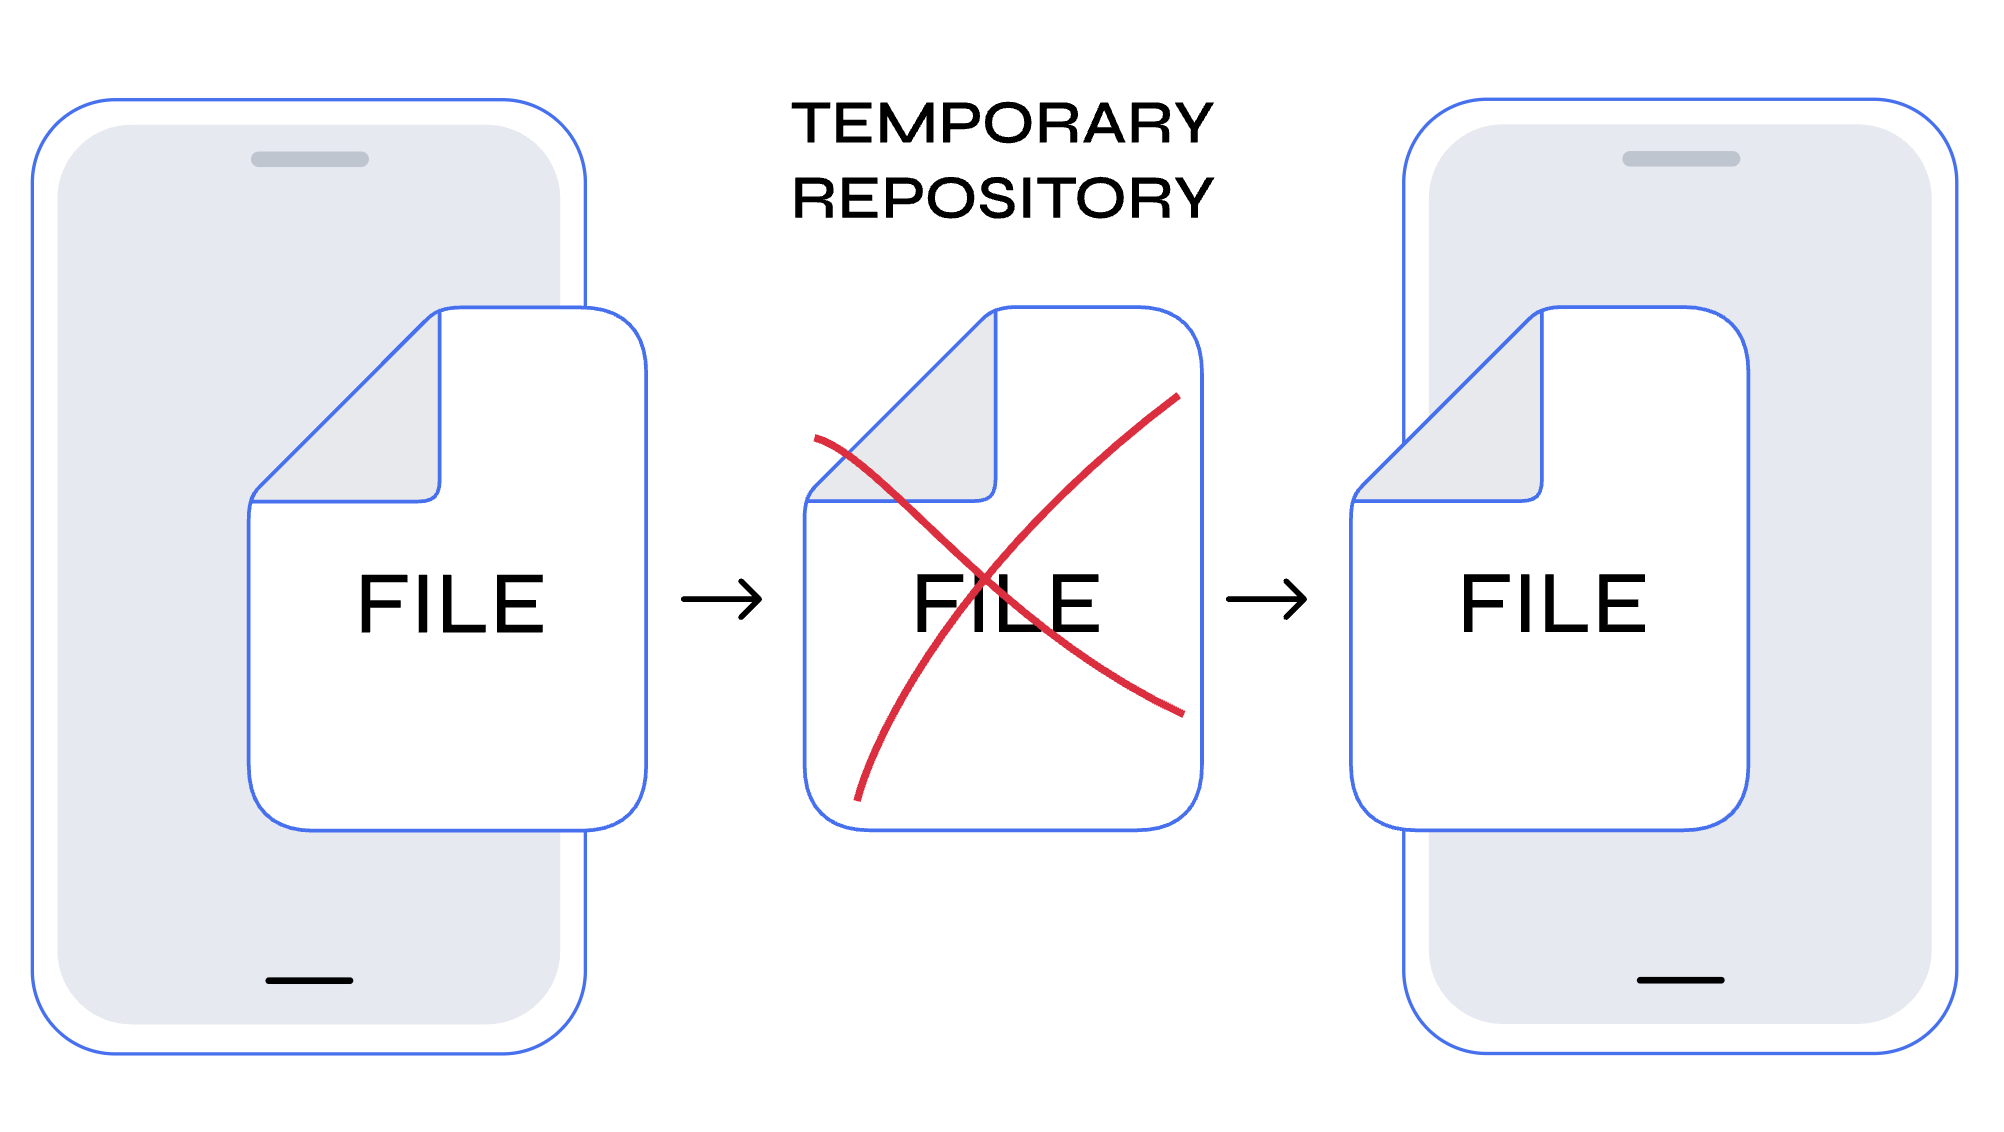
Zangi ne conserve pas de copies permanentes des fragments chiffrés transférés sur ses serveurs. Pendant l'acheminement, les différentes parties chiffrées du fichier passent par un dépôt temporaire, utilisé uniquement pour mener le transfert à son terme.
Ce dépôt ne reçoit jamais le fichier lisible ni la clé de déchiffrement.
Dès que l'application du destinataire télécharge les fragments, le dépôt temporaire supprime automatiquement ceux qui ont été livrés. Pendant le transfert, Zangi ne peut accéder à aucun contenu lisible. Après le transfert, plus aucune donnée n'est stockée et accessible. Aucune copie permanente, aucun fichier lisible et aucune clé de déchiffrement ne subsistent dans l'infrastructure de Zangi.
Chaque partie du fichier est protégée séparément
Les services classiques chiffrent et transfèrent généralement un fichier comme un seul objet. Le document, la vidéo, l'archive ou le fichier de projet reste un ensemble unique tout au long du transfert, ce qui en fait une cible concentrée. Zangi ne se contente pas d'appliquer une seule couche de chiffrement au fichier complet. Avant qu'il ne quitte l'appareil de l'expéditeur, le fichier est divisé en plusieurs parties, dont l'ordre est mélangé aléatoirement, puis chacune est protégée individuellement par un chiffrement de bout en bout.
Cette méthode ajoute trois niveaux de protection distincts. Le découpage empêche le fichier complet de circuler dans le système comme un seul objet. La réorganisation aléatoire fait disparaître l'ordre initial des parties. Enfin, le chiffrement séparé protège chaque partie individuellement au lieu de reposer uniquement sur un conteneur chiffré unique.
L'interception d'une seule partie ne révèle pas le fichier complet. Même la collecte de plusieurs parties ne suffit pas. Il faut déchiffrer les bonnes parties, les remettre dans le bon ordre et les réassembler. Cette opération s'effectue uniquement sur l'appareil du destinataire.
Les opérations sensibles restent sur les appareils des utilisateurs
Avec un service centralisé classique, les serveurs du fournisseur peuvent traiter le fichier, créer des aperçus, analyser son contenu, convertir son format ou le préparer au téléchargement. Chaque opération réalisée côté serveur crée une occasion supplémentaire d'exposer le fichier.
Zangi effectue toutes les opérations sensibles sur les appareils des utilisateurs. L'appareil de l'expéditeur découpe le fichier, mélange ses parties et les chiffre. Celui du destinataire déchiffre les parties, rétablit leur ordre et reconstitue le fichier d'origine.
Les serveurs de Zangi ne chiffrent, ne déchiffrent et ne reconstituent pas le fichier. Le fichier complet et lisible n'existe jamais dans l'infrastructure de Zangi.
Des chemins de transfert sécurisés à usage unique
Les services classiques de transfert peuvent utiliser des emplacements de stockage, des liens de téléchargement permanents ou des chemins réutilisables. Tant qu'ils restent actifs, ces chemins peuvent constituer un autre moyen d'accéder au fichier stocké.
Zangi utilise des chemins sécurisés à usage unique. Les parties chiffrées sont envoyées par un chemin à usage unique créé pour l'expéditeur. Lorsque le destinataire les télécharge, Zangi crée un nouveau chemin distinct, également à usage unique. Le chemin d'envoi n'est pas réutilisé pour le téléchargement et aucun des deux ne devient un emplacement permanent du fichier.
Des transferts fiables même avec une connexion instable
Les transferts de fichiers volumineux échouent souvent lorsque la connexion Internet change. Passer du Wi-Fi aux données mobiles, perdre le signal, fermer l'application ou subir une interruption temporaire peut obliger un service classique à reprendre le téléchargement depuis le début. Cela fait perdre du temps et consomme inutilement de la bande passante, des données mobiles et de la batterie.
Zangi répond également au problème des téléchargements interrompus. Lorsque la connexion est coupée ou change, le téléchargement reprend là où il s'était arrêté, sans repartir de zéro. Les parties déjà téléchargées n'ont pas besoin d'être transférées à nouveau.
Aucune restriction de taille ou de format des fichiers
De nombreuses plateformes de messagerie et de transfert imposent des limites de taille ou bloquent certains formats. Les utilisateurs peuvent alors être contraints de compresser leurs fichiers, de réduire la qualité de leurs vidéos, de fractionner des archives, de convertir des documents ou de passer par un autre service.
Zangi n'impose aucune limite de taille au niveau de l'application et ne restreint pas les utilisateurs à une courte liste de formats acceptés. Documents, vidéos, fichiers audio, archives, présentations, projets de création et autres types de fichiers peuvent tous être envoyés par le même système.
La durée réelle du transfert dépend néanmoins de la taille du fichier, de la vitesse de connexion à Internet, de l'espace de stockage disponible et des performances de l'appareil. Zangi ne bloque simplement pas un fichier au motif qu'il est volumineux ou utilise un format particulier. Il suffit d'appuyer sur l'icône en forme de trombone, de choisir le fichier et de l'envoyer.
Transfert de fichiers avec Zangi ou avec un service centralisé classique
| Fonctionnalité | Transfert classique | Zangi |
|---|---|---|
| Chiffrement de bout en bout, de l'expéditeur au destinataire | ✕ | ✓ |
| Le fournisseur ne reçoit jamais la clé de déchiffrement | ✕ | ✓ |
| Aucun fichier lisible ne parvient au serveur | ✕ | ✓ |
| Aucune copie permanente côté serveur | ✕ | ✓ |
| Suppression des données temporaires après livraison | ✕ | ✓ |
| Fichier divisé avant le transfert | ✕ | ✓ |
| Ordre des parties du fichier mélangé aléatoirement | ✕ | ✓ |
| Chaque partie du fichier chiffrée séparément | ✕ | ✓ |
| Chiffrement et découpage effectués sur l'appareil de l'expéditeur | ✕ | ✓ |
| Déchiffrement et réassemblage effectués sur l'appareil du destinataire | ✕ | ✓ |
| Chemins d'envoi et de téléchargement distincts, à usage unique | ✕ | ✓ |
| Reprise possible des téléchargements interrompus | ✕ | ✓ |
| Aucune limite de taille au niveau de l'application | ✕ | ✓ |
| Aucune restriction de format des fichiers | ✕ | ✓ |
Avec un transfert classique, les utilisateurs doivent faire confiance aux serveurs du fournisseur pour protéger leurs fichiers. L'architecture de Zangi élimine cette nécessité.
Le fichier est chiffré, divisé, réorganisé aléatoirement et protégé partie par partie avant de quitter l'appareil de l'expéditeur. Zangi ne peut pas le lire pendant le transfert, car il ne reçoit ni la clé de déchiffrement ni une copie lisible.
Une fois le fichier reçu par le destinataire, les données temporaires du transfert sont supprimées. Il ne reste donc rien dans l'infrastructure de Zangi auquel accéder.