
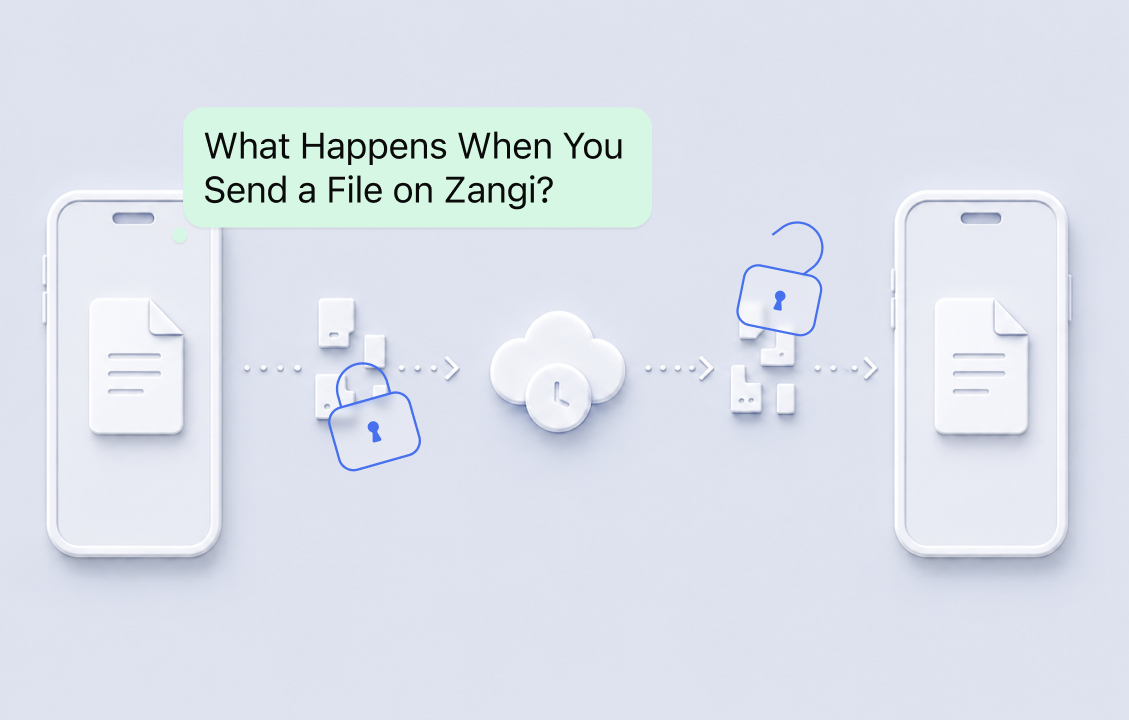
Enviar um arquivo não deveria significar dar o controle dele à empresa responsável por entregá-lo. No entanto, é assim que muitos aplicativos de mensagens funcionam. O arquivo completo é enviado para um servidor central, processado ou armazenado lá e depois baixado pelo destinatário. Isso cria um ponto central de vulnerabilidade, onde os arquivos podem ser acessados, expostos ou se tornar alvos.
O Zangi usa uma abordagem diferente. O arquivo é protegido diretamente no dispositivo do remetente, dividido em partes, criptografado e transferido como fragmentos criptografados ilegíveis que somente o dispositivo do destinatário pode descriptografar e remontar para visualização. O Zangi nunca recebe uma cópia legível do arquivo e, quando a entrega é concluída, nada permanece no repositório temporário.
Criptografia que protege o arquivo, não apenas a conexão
Serviços comuns de transferência de arquivos geralmente usam Transport Layer Security (TLS). O TLS criptografa a conexão entre o dispositivo do usuário e o servidor do provedor. Isso ajuda a impedir que terceiros leiam o arquivo enquanto ele trafega pela internet, mas a proteção normalmente termina quando o arquivo chega ao servidor. Dependendo de como o serviço é projetado, o provedor pode receber o arquivo completo, armazená-lo, processá-lo ou controlar as chaves de criptografia necessárias para abri-lo.
O Zangi usa criptografia de ponta a ponta (E2EE) sobre sua camada proprietária de segurança de transporte, em vez de depender apenas do TLS. O arquivo é criptografado diretamente no dispositivo do remetente e só pode ser descriptografado no dispositivo do destinatário. A chave de descriptografia nunca chega ao Zangi, e o arquivo nunca aparece na infraestrutura do Zangi de forma legível. O remetente pode abri-lo, o destinatário pode abri-lo, mas o Zangi não pode.
Transferência temporária em vez de armazenamento permanente
Serviços centralizados costumam manter os arquivos transferidos em seus servidores. Eles podem armazená-los para downloads repetidos, sincronização, backups, verificação ou outros processos internos. Isso cria uma grande concentração de dados de usuários em um só lugar e dá aos invasores um alvo claro.
O Zangi não mantém cópias permanentes, no lado do servidor, dos fragmentos criptografados transferidos. Durante a entrega, as partes criptografadas do arquivo passam por um repositório temporário. Esse repositório é usado apenas para concluir a transferência.
Ele nunca recebe o arquivo legível e nunca recebe a chave de descriptografia.
Assim que o aplicativo do destinatário baixa os fragmentos, o repositório temporário exclui automaticamente os fragmentos entregues. Durante a transferência, não há nada legível para o Zangi acessar. Depois da transferência, não há nada armazenado para acessar. Nenhuma cópia permanente, nenhum arquivo legível e nenhuma chave de descriptografia permanecem na infraestrutura do Zangi.
Cada parte do arquivo é protegida separadamente
Serviços comuns geralmente criptografam e transferem um arquivo como um único objeto completo. O documento, vídeo, arquivo compactado ou projeto permanece como uma única unidade grande durante toda a transferência, criando um único alvo concentrado. O Zangi faz mais do que aplicar uma única camada de criptografia ao arquivo completo. Antes de o arquivo sair do dispositivo do remetente, ele é dividido em várias partes, a ordem dessas partes é randomizada e cada parte individual é protegida com criptografia de ponta a ponta.
Isso adiciona três camadas separadas de proteção. A divisão do arquivo impede que o arquivo completo atravesse o sistema como um único objeto. A randomização remove a ordem original das partes. A criptografia separada protege cada parte individualmente, em vez de depender apenas de um único contêiner criptografado.
Uma única parte interceptada não revela o arquivo completo. Mesmo coletar várias partes não é suficiente. As partes corretas precisam ser descriptografadas, colocadas na ordem correta e remontadas. Esse processo acontece somente no dispositivo do destinatário.
O processamento sensível permanece nos dispositivos dos usuários
Em um serviço centralizado comum, os servidores do provedor podem processar o arquivo, criar prévias, verificar seu conteúdo, converter seu formato ou prepará-lo para download. Cada operação realizada no servidor cria outro ponto em que o arquivo pode ser exposto.
O Zangi mantém todas as operações sensíveis com arquivos nos dispositivos dos usuários. O dispositivo do remetente divide, randomiza e criptografa o arquivo. O dispositivo do destinatário descriptografa as partes, restaura a ordem correta e reconstrói o arquivo original.
Os servidores do Zangi não criptografam, descriptografam nem reconstroem o arquivo. O arquivo completo e legível nunca existe na infraestrutura do Zangi.
Caminhos seguros de transferência de uso único
Serviços comuns de transferência podem usar locais de arquivos armazenados, links permanentes de download ou caminhos reutilizáveis. Enquanto esses caminhos permanecerem ativos, eles podem se tornar outra forma de chegar ao arquivo armazenado.
O Zangi usa caminhos seguros de uso único. As partes criptografadas são enviadas por um caminho de uso único criado para o remetente. Quando o destinatário as baixa, o Zangi cria um novo caminho separado e de uso único. O caminho de upload não é reutilizado para o download, e nenhum dos caminhos se torna um local permanente para o arquivo.
Transferências confiáveis em conexões fracas
Transferências de arquivos grandes costumam falhar quando a conexão com a internet muda. Trocar do Wi-Fi para os dados móveis, perder o sinal, fechar o aplicativo ou enfrentar uma interrupção temporária pode fazer com que um download comum precise começar novamente do início. Isso desperdiça tempo, largura de banda, dados móveis e bateria.
O Zangi também resolve o problema de downloads interrompidos. Quando uma conexão cai ou muda, o download continua do ponto em que parou, em vez de recomeçar do zero. A parte que já foi baixada não precisa ser transferida novamente.
Sem restrições de tamanho ou formato de arquivo
Muitas plataformas de mensagens e transferência de arquivos limitam o tamanho dos arquivos ou bloqueiam determinados formatos. Os usuários podem precisar compactar arquivos, reduzir a qualidade de vídeos, dividir arquivos compactados, converter documentos ou transferir o arquivo por outro serviço.
O Zangi não impõe um limite de tamanho de arquivo no nível do aplicativo e não restringe os usuários a uma lista curta de formatos aceitos. Documentos, vídeos, arquivos de áudio, arquivos compactados, apresentações, projetos de design e outros tipos de arquivo podem ser enviados pelo mesmo sistema.
O tempo real da transferência ainda depende do tamanho do arquivo, da velocidade da internet, do armazenamento disponível no dispositivo e do desempenho do aparelho. O Zangi simplesmente não bloqueia um arquivo por ele ser grande ou usar um formato específico. O usuário seleciona o ícone de clipe, escolhe o arquivo e envia.
Transferência de arquivos do Zangi vs. transferência centralizada comum
Recurso | Transferência comum | Zangi Criptografia de ponta a ponta do remetente ao destinatário | ✕ | ✓ O provedor nunca recebe a chave de descriptografia | ✕ | ✓ Nenhum arquivo legível chega ao servidor | ✕ | ✓ Nenhuma cópia permanente no servidor | ✕ | ✓ Dados temporários excluídos após a entrega | ✕ | ✓ Arquivo dividido antes da transferência | ✕ | ✓ Partes do arquivo colocadas em ordem aleatória | ✕ | ✓ Cada parte do arquivo criptografada separadamente | ✕ | ✓ Criptografia e divisão acontecem no dispositivo do remetente | ✕ | ✓ Descriptografia e remontagem acontecem no dispositivo do destinatário | ✕ | ✓ Caminhos separados e de uso único para upload e download | ✕ | ✓ Downloads interrompidos podem ser retomados | ✕ | ✓ Sem limite de tamanho de arquivo no nível do aplicativo | ✕ | ✓ Sem restrições de formato de arquivo | ✕ | ✓
A transferência de arquivos convencional exige que os usuários confiem seus arquivos aos servidores do provedor. O Zangi elimina essa necessidade por meio de sua arquitetura.
O arquivo é criptografado, dividido, randomizado e protegido parte por parte antes de sair do dispositivo do remetente. O Zangi não consegue lê-lo durante a transferência porque nunca recebe a chave de descriptografia nem uma cópia legível.
Assim que o destinatário recebe o arquivo, os dados temporários da transferência são excluídos, sem deixar nada na infraestrutura do Zangi para ser acessado.